La pandemia de COVID-19 transformó la manera en que las personas trabajan, estudian y se comunican. Millones adoptaron plataformas como Zoom, Google Meet y otras alternativas para mantenerse conectados. Sin embargo, junto con esta nueva normalidad digital surgió un problema de seguridad conocido como «Zoom bombing». Vale la pena entender qué es y cómo proteger las reuniones virtuales para evitarnos pasar un mal rato.
Qué es Zoom bombing
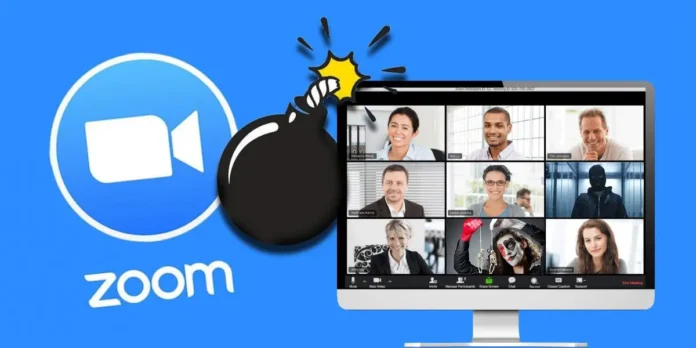
El Zoom bombing ocurre cuando una persona no invitada se une a una videoconferencia con la intención de interrumpirla. Estos intrusos suelen buscar unas risas a costa de los participantes. Con frecuencia lanzan insultos raciales, usan lenguaje obsceno o comparten imágenes pornográficas y contenido ofensivo. Aunque algunos lo consideran una broma pesada, en Estados Unidos este comportamiento constituye un delito.
Conviene aclarar que este fenómeno no representa necesariamente una falla de seguridad de la plataforma. El verdadero problema radica en cómo se manejan los enlaces públicos de las reuniones. Estos enlaces circulan miles de veces entre clientes, amigos, colegas y compañeros de clase.
Cuando alguien los comparte sin cuidado, la reunión queda abierta al público. Cualquier persona que encuentre el enlace puede unirse a una sesión en curso. Incluso se han reportado casos de enlaces que aparecen en los resultados de búsqueda de Google.
Cómo evitar el Zoom bombing en tu entorno virtual
La buena noticia es que existen medidas sencillas para protegerse. Zoom incorporó varias funciones de seguridad activadas por defecto desde abril de 2020, la mayoría gratis, pero siempre resulta mejor ser proactivo.
Antes de iniciar una reunión, el anfitrión puede revisar el menú de configuración en el sitio web de Zoom. Allí encontrará opciones útiles. Por ejemplo, conviene desactivar la función que incrusta la contraseña en el enlace de acceso, pues cualquiera que haga clic entra sin escribir nada.
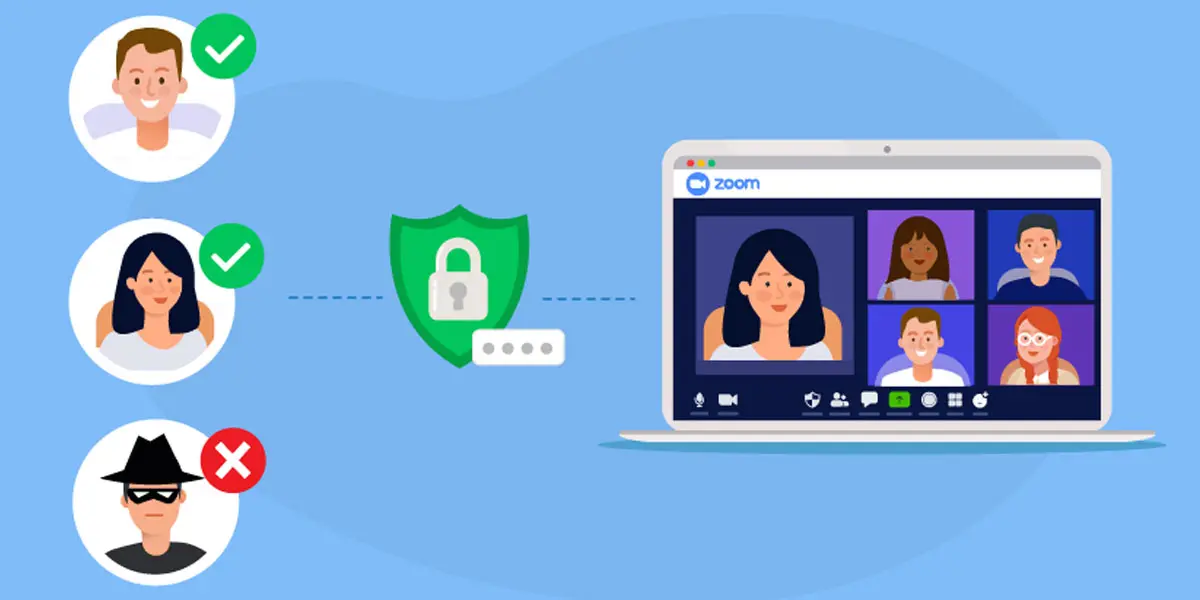
También es recomendable restringir la opción de compartir pantalla, permitiéndola solo al anfitrión, para evitar que alguien proyecte contenido inapropiado.
Otras funciones que vale la pena desactivar son el control remoto, la transferencia de archivos y la posibilidad de que los participantes cambien su nombre, ya que un intruso podría escribir mensajes ofensivos como nombre.
Asimismo, el anfitrión debería activar la sala de espera; así controla quién entra y cuándo. Requerir una contraseña al programar reuniones añade otra capa de protección. Silenciar a los participantes al ingresar evita que un intruso hable antes de ser expulsado. Por último, identificar a los invitados y no permitir que quienes fueron removidos vuelvan a entrar mantiene el orden.
Compartir el enlace y la contraseña únicamente con la audiencia prevista sigue siendo la defensa más importante. Con estas prácticas, cualquier persona puede disfrutar de videoconferencias seguras y tranquilas, ya sea desde su ordenador o su móvil.