A veces, el famoso dicho de que «lo barato sale caro» se queda corto. Comprar un teléfono móvil ultraeconómico de marca desconocida ya no solo implica lidiar con componentes obsoletos o un soporte técnico inexistente.
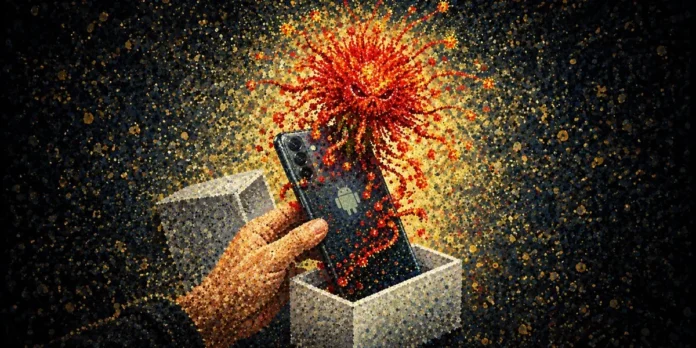
El verdadero riesgo está oculto en su interior: la posibilidad real de que el propio dispositivo venga infectado con un virus introducido desde la misma cadena de fabricación. Esto acaba de confirmarse tras el hallazgo de Midnight Mimosa, un peligroso malware que viene preinstalado de fábrica en teléfonos completamente nuevos.
Midnight Mimosa: un malware que viene instalado de fábrica en móviles Android totalmente nuevos
El equipo de investigadores en ciberseguridad de la firma Bitdefender ha sido el encargado de descubrir esta gigantesca amenaza. Ha sido bautizado como «Midnight Mimosa», haciendo un guiño a la flor de este árbol, siguiendo el sistema interno de nombres botánicos que usa la empresa.
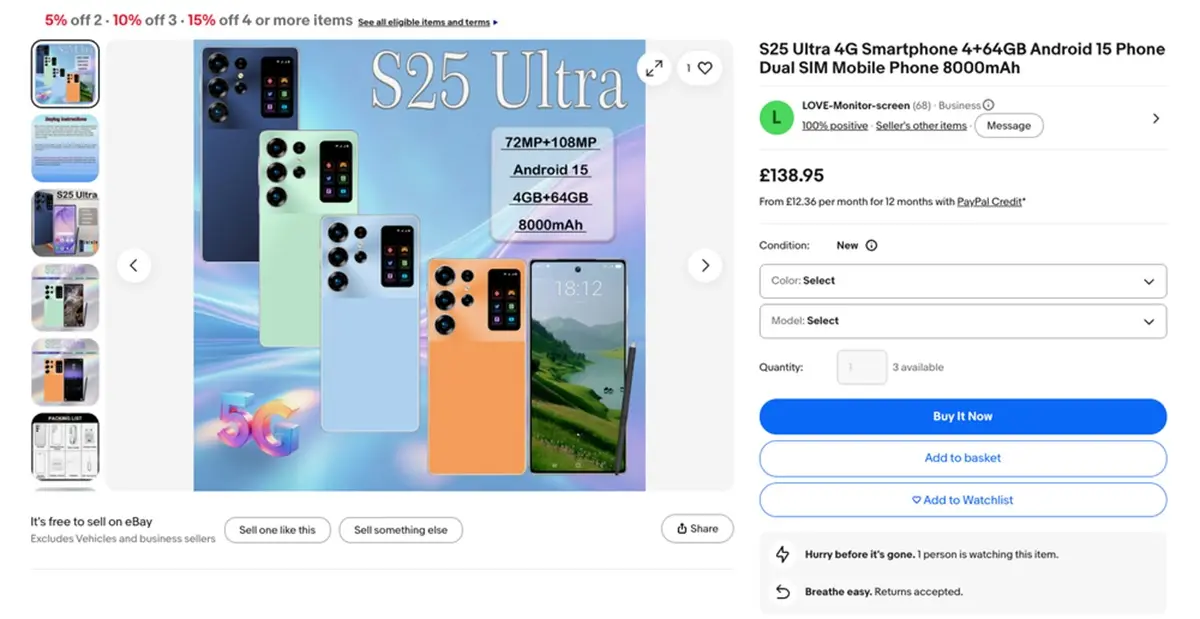
Este virus está afectando a miles de dispositivos Android de bajo coste (los típicos móviles réplica que imitan a los iPhone y Galaxy) distribuidos en más de 150 países, incluidos México (el principal afectado), España, Francia, Italia, Estados Unidos, Alemania y Brasil.
¿Cómo funciona exactamente y por qué es tan peligroso? A diferencia de los virus tradicionales que descargamos por accidente al hacer clic en un enlace sospechoso, Midnight Mimosa ya está dentro del teléfono antes de que siquiera lo saques de su caja y lo enciendas por primera vez.
Se encuentra escondido en las entrañas del sistema operativo base del equipo, lo que significa que es prácticamente imposible de eliminar, incluso si realizas un formateo o restablecimiento de fábrica.
Una vez encendido el teléfono, este intruso actúa en completo silencio. Sin que el usuario lo note, el virus se dedica a instalar apps fantasmas en segundo plano y generar clics publicitarios falsos para enriquecer a los ciberdelincuentes.
En la práctica, convierte el terminal en un móvil zombi que trabaja viendo anuncios para otros a espaldas del dueño. De esta manera, los atacantes ganan dinero a través de la publicidad y no robando las credenciales y cuentas bancarias de los usuarios (aunque pudieran hacerlo, ya que el malware tiene permisos peligrosos y la capacidad de ejecutar código arbitrario).
Si estabas pensando en ahorrar comprando un teléfono móvil sin marca reconocida, piénsalo dos veces: la factura real podrías pagarla con tu propia privacidad.
Y tú… ¿Ya sospechabas de estos móviles ultrabaratos que parecen los últimos iPhone o Samsung Galaxy?